
Пользователи, ищущие «LastPass Authenticator download», могли попасть на поддельные GitHub-страницы с официальным логотипом и фальшивыми значками «VirusTotal Approved». Исследователи TIME-команды LastPass и Delphos Labs выяснили, что такие репозитории распространяют Windows-инсталлер, который первым действием уничтожает работу антивирусных решений из ядра системы, а затем запускает информационный крадущий Ransomware, отслеживаемый компанией как Rapuncel. Отчёт по инциденту опубликован в середине сентября 2026 года. BleepingComputer сообщил о расследовании 18 сентября.
Гаджеты
Мошеннические репозитории с поддельным аутентификатором LastPass распространяют вредоносное ПО
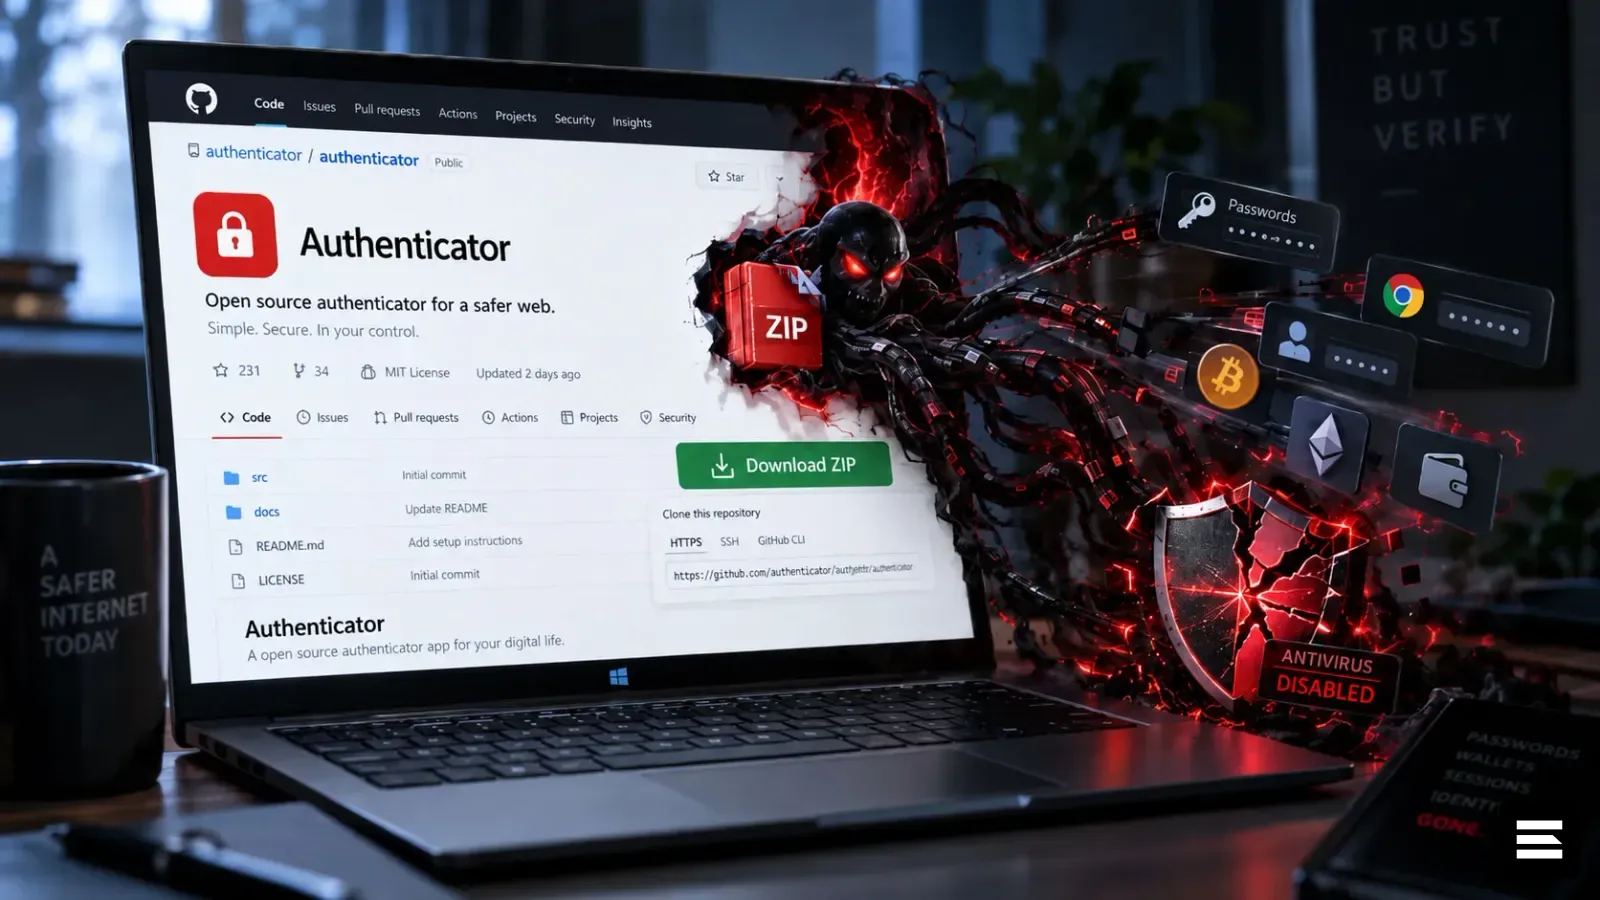
Фальшивые репозитории с логотипом LastPass и поддельными значками VirusTotal доставляют Windows-инсталлер, который уничтожает антивирусы и запускает крадущий информацию Ransomware Rapuncel.
Источник: Ubergizmo
Ещё новости
Искусственный интеллект
Президент Австралии о взломе Medicare со стороны OpenAI
Чарты и индустрия
Вирусный TikTok с искусственным интеллектом поместил слугу Майкла Джордана в видеоклип Quavo и Takeoff
Чарты и индустрия
Лара Раж из KATSEYE поделилась селфи с Камилой Кабельо
Чарты и индустрия